Domain auflagenboxen.de kaufen?
Wir ziehen mit dem Projekt
auflagenboxen.de um.
Sind Sie am Kauf der Domain
auflagenboxen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain auflagenboxen.de kaufen?
Wie viele Euro-Paletten passen in einen Standard-Container?
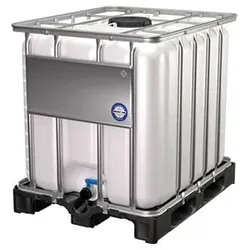
In einen Standard-Container passen in der Regel 33 Euro-Paletten. Die Maße eines Standard-Containers sind 20 Fuß lang, 8 Fuß breit und 8 Fuß hoch. Die Maße einer Euro-Palette sind 1,2 Meter lang, 0,8 Meter breit und 0,14 Meter hoch. **
Sind bei 40 Dioptrien Standard-Brillengläser in Ordnung?
Bei 40 Dioptrien handelt es sich um eine sehr hohe Fehlsichtigkeit. Standard-Brillengläser können in der Regel nur bis zu einer bestimmten Dioptrienzahl korrigieren. Es ist daher wahrscheinlich, dass spezielle Brillengläser oder andere Sehhilfen wie Kontaktlinsen oder eine Laserkorrektur erforderlich sind, um eine optimale Sehkraft zu erreichen. Es ist ratsam, einen Augenarzt oder Optiker zu konsultieren, um die besten Optionen zu besprechen. **
Ähnliche Suchbegriffe für STANDARD
Top-Angebote
Produkte zum Begriff STANDARD:
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite746,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beck, Elisabeth: Psycho-Kiste für HundehalterPsycho-Kiste für Hundehalter , Hunde lesen uns wie ein offenes Buch: Keine unserer Stimmungen und Gefühlsregungen bleibt ihnen verborgen. Das bietet großartige Möglichkeiten für unsere Kommunikation mit ihnen, ist aber leider gleichzeitig auch ein Problem, wenn wir selbst von negativen Erwartungen, Angst oder Stress in bestimmten Situationen geprägt sind. Die erfahrene Psychologin, Tiertrainerin und Buchautorin Elisabeth Beck zeigt Ihnen in diesem Buch auf unterhaltsame Weise, wie Sie Ihrem eigenen Körper mit kleinen Experimenten und Übungen helfen können, in kritischen Situationen gelassener zu reagieren, wie Sie lernen, wie Ihr Hund zu denken, gute Zustände für sich abrufbar zu machen oder der Kritik anderer souverän zu begegnen. Diese "Psycho-Kiste" steckt voller nützlicher Werkzeuge für Ihre innere Stärke! , Wasserpumpen > Motorkühlung , Auflage: 2. Auflage, Erscheinungsjahr: 20201102, Produktform: Leinen, Autoren: Beck, Elisabeth, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 176, Themenüberschrift: PETS / Dogs / Breeds, Keyword: Hunde und Menschen; Hundeerziehung; Hundeverhalten, Fachschema: Hund / Aufzucht, Erziehung, Pflege, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Hundeerziehung, Hundetraining, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kynos Verlag, Verlag: Kynos Verlag, Verlag: Kynos Verlag Dr. Dieter Fleig GmbH, Länge: 216, Breite: 149, Höhe: 17, Gewicht: 409, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Margot: Kochen in der KisteKochen in der Kiste , Der energiesparende und entspannte Weg zu köstlichen Gerichten , Zündverteilerläufer > Zünd- & Glühanlagen , Erscheinungsjahr: 202304, Produktform: Leinen, Titel der Reihe: Mandelbaums Feine Gourmandisen##, Autoren: Fischer, Margot, Seitenzahl/Blattzahl: 144, Abbildungen: Bauanleitungszeichnungen und farbige Rezeptfotos, Keyword: Energiesparen; Kochkiste; Kulturgeschichte; Nachhaltig Kochen; Recyclingmaterial, Fachschema: Kochen / Preisgünstig Kochen~Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: Preisgünstig Kochen~Sustainable food / cookery~Kochen: Suppen und Vorspeisen~Kochen: Hauptgerichte~Kochen und Rezepte allgemein, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 222, Breite: 125, Höhe: 15, Gewicht: 262, Produktform: Leinen, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite808,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Tablett, Behälter und Schachtel?
Ein Tablett ist ein flaches, meist rechteckiges Objekt, das zum Servieren von Speisen oder Getränken verwendet wird. Ein Behälter ist ein Objekt, das dazu dient, Dinge aufzubewahren oder zu transportieren, wie zum Beispiel Lebensmittel oder andere Gegenstände. Eine Schachtel ist eine Art Behälter, der oft aus Karton oder Pappe besteht und dazu dient, kleinere Gegenstände aufzubewahren oder zu transportieren. **
-
Was ist der Standard-Benutzername und das Standard-Passwort?
Es gibt keinen Standard-Benutzernamen und kein Standard-Passwort, da diese von System zu System unterschiedlich sein können. Es ist wichtig, individuelle Benutzernamen und starke Passwörter zu verwenden, um die Sicherheit des Systems zu gewährleisten. **
-
Was ist der Unterschied zwischen AHS-Standard und Standard?
Der Unterschied zwischen AHS-Standard und Standard liegt in der Bedeutung des Akronyms "AHS". AHS steht für "American Horticultural Society", eine Organisation, die Standards für den Gartenbau festlegt. Der AHS-Standard bezieht sich daher auf die spezifischen Richtlinien und Kriterien, die von der American Horticultural Society festgelegt wurden, während der Standard allgemein auf allgemeine Richtlinien oder Normen verweist, die in verschiedenen Bereichen gelten können. **
-
Welcher Cat Standard?
Welcher Cat Standard bezieht sich auf die Kategorisierung von Netzwerkkabeln nach ihren Übertragungseigenschaften. Es gibt verschiedene Cat Standards wie Cat 5, Cat 6, Cat 6a und Cat 7, die jeweils unterschiedliche Übertragungsgeschwindigkeiten und Frequenzbereiche unterstützen. Die Wahl des richtigen Cat Standards hängt von den Anforderungen des Netzwerks ab, wie z.B. der benötigten Bandbreite und der Länge der Kabelstrecken. Es ist wichtig, den passenden Cat Standard zu wählen, um eine optimale Leistung und Zuverlässigkeit des Netzwerks sicherzustellen. Welcher Cat Standard für ein bestimmtes Netzwerk am besten geeignet ist, sollte daher sorgfältig geprüft und ausgewählt werden. **

Welche Standard Gateway?
Welche Standard Gateway? Das Standard Gateway ist die IP-Adresse eines Routers oder einer Netzwerkschnittstelle, die als Ausgangspunkt für den Datenverkehr in ein anderes Netzwerk dient. Es fungiert als Vermittler zwischen verschiedenen Netzwerken, indem es den Datenverkehr zwischen ihnen weiterleitet. Ohne ein korrekt konfiguriertes Standard Gateway können Geräte in einem Netzwerk nicht mit Geräten in anderen Netzwerken kommunizieren. Es ist wichtig, dass das Standard Gateway richtig konfiguriert ist, damit der Datenverkehr reibungslos fließen kann. Hast du das Standard Gateway in deinem Netzwerk korrekt eingestellt? **
Warum Standard-Skill?
Der Standard-Skill ist eine grundlegende Fähigkeit, die für die meisten Menschen von Nutzen ist. Er ermöglicht es, grundlegende Aufgaben und Funktionen auszuführen, die in vielen Situationen erforderlich sind. Der Standard-Skill kann auch als Basis für die Entwicklung weiterer Fähigkeiten dienen. **
Top-Angebote
Produkte zum Begriff STANDARD:
-
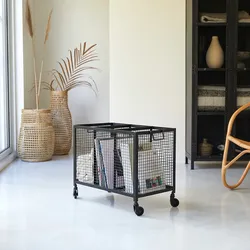
Kiste auf Rollen Aufbewahrungsbox Korb Metallkorb Verstauen industrielles DesignMetallkorb auf Rollen mit drei FächernInfo:- auf vier Rollen montiert - vor der Benutzung prüfen Sie mögliche Abfärbungen durch die Rollen auf Ihrem Boden!- Drei separierte Fächer. Maße pro Fach: H 40 x B 19,8 x T 35 cm Produktinformation: Material : MetallMaße : H 50 x B 60 x T 35 cmGewicht : ca. 9 kgJedes unserer Stücke ist ein Unikat. Wir setzen keine industrielle Fertigung ein.Daher weisen wir unsere aufmerksamen Kunden darauf hin, dass kleine Abweichungen keinen Mangel darstellen, sondern dies vielmehr Ausdruck der individuellen Handarbeit jedes unserer Stücke ist.159,00 €*Versand: 17,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite746,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beck, Elisabeth: Psycho-Kiste für HundehalterPsycho-Kiste für Hundehalter , Hunde lesen uns wie ein offenes Buch: Keine unserer Stimmungen und Gefühlsregungen bleibt ihnen verborgen. Das bietet großartige Möglichkeiten für unsere Kommunikation mit ihnen, ist aber leider gleichzeitig auch ein Problem, wenn wir selbst von negativen Erwartungen, Angst oder Stress in bestimmten Situationen geprägt sind. Die erfahrene Psychologin, Tiertrainerin und Buchautorin Elisabeth Beck zeigt Ihnen in diesem Buch auf unterhaltsame Weise, wie Sie Ihrem eigenen Körper mit kleinen Experimenten und Übungen helfen können, in kritischen Situationen gelassener zu reagieren, wie Sie lernen, wie Ihr Hund zu denken, gute Zustände für sich abrufbar zu machen oder der Kritik anderer souverän zu begegnen. Diese "Psycho-Kiste" steckt voller nützlicher Werkzeuge für Ihre innere Stärke! , Wasserpumpen > Motorkühlung , Auflage: 2. Auflage, Erscheinungsjahr: 20201102, Produktform: Leinen, Autoren: Beck, Elisabeth, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 176, Themenüberschrift: PETS / Dogs / Breeds, Keyword: Hunde und Menschen; Hundeerziehung; Hundeverhalten, Fachschema: Hund / Aufzucht, Erziehung, Pflege, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Hundeerziehung, Hundetraining, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kynos Verlag, Verlag: Kynos Verlag, Verlag: Kynos Verlag Dr. Dieter Fleig GmbH, Länge: 216, Breite: 149, Höhe: 17, Gewicht: 409, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Euro-Paletten passen in einen Standard-Container?
In einen Standard-Container passen in der Regel 33 Euro-Paletten. Die Maße eines Standard-Containers sind 20 Fuß lang, 8 Fuß breit und 8 Fuß hoch. Die Maße einer Euro-Palette sind 1,2 Meter lang, 0,8 Meter breit und 0,14 Meter hoch. **
-
Sind bei 40 Dioptrien Standard-Brillengläser in Ordnung?
Bei 40 Dioptrien handelt es sich um eine sehr hohe Fehlsichtigkeit. Standard-Brillengläser können in der Regel nur bis zu einer bestimmten Dioptrienzahl korrigieren. Es ist daher wahrscheinlich, dass spezielle Brillengläser oder andere Sehhilfen wie Kontaktlinsen oder eine Laserkorrektur erforderlich sind, um eine optimale Sehkraft zu erreichen. Es ist ratsam, einen Augenarzt oder Optiker zu konsultieren, um die besten Optionen zu besprechen. **
-
Was bedeutet Tablett, Behälter und Schachtel?
Ein Tablett ist ein flaches, meist rechteckiges Objekt, das zum Servieren von Speisen oder Getränken verwendet wird. Ein Behälter ist ein Objekt, das dazu dient, Dinge aufzubewahren oder zu transportieren, wie zum Beispiel Lebensmittel oder andere Gegenstände. Eine Schachtel ist eine Art Behälter, der oft aus Karton oder Pappe besteht und dazu dient, kleinere Gegenstände aufzubewahren oder zu transportieren. **
-
Was ist der Standard-Benutzername und das Standard-Passwort?
Es gibt keinen Standard-Benutzernamen und kein Standard-Passwort, da diese von System zu System unterschiedlich sein können. Es ist wichtig, individuelle Benutzernamen und starke Passwörter zu verwenden, um die Sicherheit des Systems zu gewährleisten. **
Ähnliche Suchbegriffe für STANDARD
-
Fischer, Margot: Kochen in der KisteKochen in der Kiste , Der energiesparende und entspannte Weg zu köstlichen Gerichten , Zündverteilerläufer > Zünd- & Glühanlagen , Erscheinungsjahr: 202304, Produktform: Leinen, Titel der Reihe: Mandelbaums Feine Gourmandisen##, Autoren: Fischer, Margot, Seitenzahl/Blattzahl: 144, Abbildungen: Bauanleitungszeichnungen und farbige Rezeptfotos, Keyword: Energiesparen; Kochkiste; Kulturgeschichte; Nachhaltig Kochen; Recyclingmaterial, Fachschema: Kochen / Preisgünstig Kochen~Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: Preisgünstig Kochen~Sustainable food / cookery~Kochen: Suppen und Vorspeisen~Kochen: Hauptgerichte~Kochen und Rezepte allgemein, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 222, Breite: 125, Höhe: 15, Gewicht: 262, Produktform: Leinen, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite808,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite920,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite801,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen AHS-Standard und Standard?
Der Unterschied zwischen AHS-Standard und Standard liegt in der Bedeutung des Akronyms "AHS". AHS steht für "American Horticultural Society", eine Organisation, die Standards für den Gartenbau festlegt. Der AHS-Standard bezieht sich daher auf die spezifischen Richtlinien und Kriterien, die von der American Horticultural Society festgelegt wurden, während der Standard allgemein auf allgemeine Richtlinien oder Normen verweist, die in verschiedenen Bereichen gelten können. **
-
Welcher Cat Standard?
Welcher Cat Standard bezieht sich auf die Kategorisierung von Netzwerkkabeln nach ihren Übertragungseigenschaften. Es gibt verschiedene Cat Standards wie Cat 5, Cat 6, Cat 6a und Cat 7, die jeweils unterschiedliche Übertragungsgeschwindigkeiten und Frequenzbereiche unterstützen. Die Wahl des richtigen Cat Standards hängt von den Anforderungen des Netzwerks ab, wie z.B. der benötigten Bandbreite und der Länge der Kabelstrecken. Es ist wichtig, den passenden Cat Standard zu wählen, um eine optimale Leistung und Zuverlässigkeit des Netzwerks sicherzustellen. Welcher Cat Standard für ein bestimmtes Netzwerk am besten geeignet ist, sollte daher sorgfältig geprüft und ausgewählt werden. **
-
Welche Standard Gateway?
Welche Standard Gateway? Das Standard Gateway ist die IP-Adresse eines Routers oder einer Netzwerkschnittstelle, die als Ausgangspunkt für den Datenverkehr in ein anderes Netzwerk dient. Es fungiert als Vermittler zwischen verschiedenen Netzwerken, indem es den Datenverkehr zwischen ihnen weiterleitet. Ohne ein korrekt konfiguriertes Standard Gateway können Geräte in einem Netzwerk nicht mit Geräten in anderen Netzwerken kommunizieren. Es ist wichtig, dass das Standard Gateway richtig konfiguriert ist, damit der Datenverkehr reibungslos fließen kann. Hast du das Standard Gateway in deinem Netzwerk korrekt eingestellt? **
-
Warum Standard-Skill?
Der Standard-Skill ist eine grundlegende Fähigkeit, die für die meisten Menschen von Nutzen ist. Er ermöglicht es, grundlegende Aufgaben und Funktionen auszuführen, die in vielen Situationen erforderlich sind. Der Standard-Skill kann auch als Basis für die Entwicklung weiterer Fähigkeiten dienen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.